Selasa, 31 Maret 2020

     PENGENALAN KEAMANAN JARINGAN DAN KEAMANAN SISTEM INFORMASI

- PENGENALAN KEAMANAN JARINGAN 

- Keamanan jaringan adalah suatu cara atau suatu system yang digunakan untuk memberikan proteksi atau perlindungan pada suatu jaringan agar terhindar dari berbagai ancaman luar yang mampu merusak jaringan.

  •  Defenisi : menjaga informasi dari orang yang tidak berhak mengakses.

Perlindungan pada suatu jaringan agar terhindar dari berbagi ancaman luar yang mampu merusak jaringan

1.      - Elemen pembentukan keaman jaringan
Ada dua elemen utama pembentuk keamanan jaringan :

  1.   Tembok pengamanan (baik secara fisik maupun maya), yaitu suatu cara untuk memberikan proteksi atau perlindugan pada jarigan, baik secara fisik (kenyataan) maupun  maya (menggunakan software)
  2. Rencana pengamanan, yaitu suatu rancagan yang nantinya akan di implementasiakan uantuk melindugi jaringan agar terhindar dari berbagai ancaman dalam jaringan
   - Alasan keamanan jaringan sangat penting.
   Alasan keamanan jaringan sangat penting karena :
  1. Privary / Confidentiality
  • Definisi : menjaga informasi dari orang yang tidak berhak mengakses.
  • Privacy : lebih kearah data-data yang sifatnya privat , Contoh ; e-mail. 
  • Confidentiality : berhubungan dengan data yang di berikan ke pihak lain untuk keperluan tertentu .
       2. Integrity 
  • Definisi : informasi tidak boleh diubah tanpa seijin pemilik informasi
  • Contoh : e-mail di intercept di tengah jalan, diubah isinya, kemudian di teruskan ke alamat yang dituju.
  • Bentuk serangan : adanya virus , trojan horse, atau pemakai lain yang mengubah informasi tanpa ijin , "man in the middle attack" dimana seseorang menempatkan diri di tengah pembicaraan dan menyamar sebagai oran lain .
       http://itsguntara.blogspot.com/2013/07/pengertian-keamanan-jaringan_6935.html


    Klasifikasi Serangan Komputer
  • Keamanan Fisik (Physical Security) Suatu keamanan yang meliputi seluruh sistem beserta peralatan, peripheral, dan media yang digunakan. ...
  • Keamanan Data dan Media. ...
  • Keamanan Dari Pihak Luar. ...
  • Keamanan dalam Operasi.

APA TUJUAN DARI KEAMANAN JARINGAN 
  • Melindungi keamanan informasi-informasi dan sistem informasi terhadap akses, penggunaan, pengungkapan , gangguan , modifikasi atau penghancuran .
  • Mengamankan jaringan dari gangguan tanpa menghalangi penggunaanya
  • melakukan antisipasi ketika jaringan berhasil ditembus
APA FAKTOR PENYEBAB GANGGUAN JARINGAN 
  • Human eror
  • Kelemahan hardware
  • Kelemahan software
  • Kelemahan sistem jaringan


- KEAMANAN SISTEM INFORMASI
     - keamanan informasi adalah bagaimana kita dapat mencegah penipuan (cheating) atau, paling tidak, mendeteksi adanya penipuan di sebuah sistem yang berbasis informasi, dimana informasinya sendiri tidak memiliki arti fisik.

    - Tujuannya: 

    • Menjaga keamanan sumber-sumber informasi , disebut dengan manajemen pengamanan informasi (information security management-ISM)
    • memelihara fungsi-fungsi perusahaan setelah terjadi bencana atau pelanggaran keamanan , disebut dengan manajemen kelangsungan bisnis (business continuty management-BCM)
    - Kelemahan

    • cacat atau kelemahan dari suatu sistem yang mungkin timbul pada saat mendesain, menetapkan prosedur, mengimplementasikan maupun kelemahan 

    1. untuk mendapatkan akses (access attacks)
    2. untuk melakukan modifikasi (modification attacks)
    3. untuk menghambat penyediaan layanan (denial of service attacks) 
    Beberapa cara dalam melakukan serangan , antara lain :
    • Sniffing
    • spoofing
    • man-in-the-middle
    • menebak password
    Ancaman adalah aksi yang terjadi baik dari dalam sistem maupun dari luar sistem yang dapat mengganggu keseimbangan sistem informasi. Ancaman tersebut berasal dari individu, organisasi , mekanisme , atau kejadian yang memiliki potensi untuk menyebabkan kerusakan pada sumber-sumber informasi perusahaan .

    Timbulnya ancaman sistem informasi juga dimungkinkan oleh kemungkinan timbul dari kegiatan informasi berasal dari 3 hal utama , yaitu :
    1. Ancaman Alam
    2. Ancaman Manusia
    3. Ancaman Lingkungan
    - RESIKO 
     
    Dengan mengetahui ancaman dan kelemahan pada sistem informasi terdapat beberapa kriteria yang perlu diperhatikan dalam masalah keamanan sistem informasi yang dikenal dengan 10 domain , yaitu :
    1. Akses kontrol sistem yang digunakan 
    2. Telekomunikasi dan jaringan yang dipakai
    3. manajemen praktis yang di pakai 
    4. Pengembangan sistem aplikasi yang digunakan 
    5. Cryptogrphs yang diterapkan 
    6. Arsitektur dari sistem informasi yang diterapkan
    7. Pengoperasian yang ada
    8. Busineess Continuty Plan (BCP) dan disaster recovery plan (DRP)
    9. Kebutuhan hukum , bentuk investigasi dan kode etik yang diterapkan
    10. Tata letak fisik dari sistem yang ada . 
    http://pamungkas.blog.widyatama.ac.id/2019/03/20/tujuan-ancaman-kelemahan-dari-keamanan-sistem-informasi/

    Jumat, 29 November 2019


    Pengertian Virtual LAN (VLAN), Jenis-jenis, Kelebihan serta Konfigurasinya !


    Selamat pagi sobat, pagi ini kami akan mengajak sobat untuk membahas tentang Pengertian VLAN atau Virtual LAN, Jenis-jenis VLAN serta Kelebihan VLAN. Yuk langsung saja kita bahas selengkapnya dibawah ini 🙂

    Pengertian VLAN (Virtual LAN)

    Pengertian Virtual LAN atau VLAN adalah sekelompok perangkat pada satu LAN atau lebih yang dikonfigurasikan (menggunakan perangkat lunak pengelolaan) sehingga dapat berkomunikasi seperti halnya bila perangkat tersebut terhubung ke jalur yang sama, padahal sebenarnya perangkat tersebut berada pada sejumlah segmen LAN yang berbeda.
    Vlan juga disebut diartikan sebagai suatu model jaringan yang tidak terbatas pada lokasi fisik seperti LAN , hal ini mengakibatkan suatu network dapat dikonfigurasi secara virtual tanpa harus menuruti lokasi fisik peralatan.
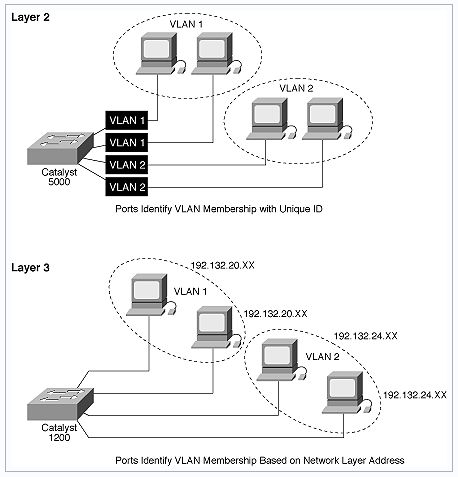
    Penggunaan VLAN akan membuat pengaturan jaringan menjadi sangat fleksibel dimana dapat dibuat segmen yang bergantung pada organisasi atau departemen, tanpa bergantung pada lokasi workstation seperti pada gambar dibawah ini.
    Pengertian VLAN, Jenis

    Jenis-jenis VLAN

    Keanggotaan dalam suatu VLAN dapat di klasifikasikan berdasarkan port
    yang di gunakan , MAC address, tipe protokol.

    Berdasarkan Port

    Keanggotaan pada suatu VLAN dapat di dasarkan pada port yang di gunakan oleh
    VLAN tersebut. Sebagai contoh, pada bridge/switch dengan 4 port, port 1, 2,
    dan 4 merupakan VLAN 1 sedang port 3 dimiliki oleh VLAN 2, lihat tabel:
    Tabel port dan VLAN
    Port 1 2 3 4
    VLAN 2 2 1 2
    Kelemahannya adalah user tidak bisa untuk berpindah pindah, apabila harus
    berpindah maka Network administrator harus mengkonfigurasikan ulang.

    Berdasarkan MAC Address

    Keanggotaan suatu VLAN didasarkan pada MAC address dari setiap workstation /komputer yang dimiliki oleh user. Switch mendeteksi/mencatat semua MAC address yang dimiliki oleh setiap Virtual LAN. MAC address merupakan suatu bagian yang dimiliki oleh NIC (Network Interface Card) di setiap workstation.
    Kelebihannya apabila user berpindah pindah maka dia akan tetap terkonfigurasi sebagai anggota dari VLAN tersebut.Sedangkan kekurangannya bahwa setiap mesin harus di konfigurasikan secara manual , dan untuk jaringan yang memiliki ratusan workstation maka tipe ini kurang efissien untuk dilakukan.

    Tabel MAC address dan VLAN

    MAC address 132516617738 272389579355 536666337777 24444125556
    VLAN 1 2 2 1

    Berdasarkan tipe protokol yang digunakan

    Keanggotaan VLAN juga bisa berdasarkan protocol yang digunakan, lihat tabel
    Tabel Protokol dan VLAN
    Protokol IP IPX
    VLAN 1 2

    Berdasarkan Alamat Subnet IP

    Subnet IP address pada suatu jaringan juga dapat digunakan untuk mengklasifikasi suatu VLAN
    Tabel IP Subnet dan VLAN
    IP subnet 22.3.24 46.20.45
    VLAN 1 2
    Konfigurasi ini tidak berhubungan dengan routing pada jaringan dan juga tidak mempermasalahkan funggsi router.IP address digunakan untuk memetakan keanggotaan VLAN. Keuntungannya seorang user tidak perlu mengkonfigurasikan ulang alamatnya di jaringan apabila berpindah tempat, hanya saja karena bekerja di layer yang lebih tinggi maka akan sedikit lebih lambat untuk meneruskan paket di banding menggunakan MAC addresses.
    Berdasarkan aplikasi atau kombinasi lain
    Sangat dimungkinkan untuk menentukan suatu VLAN berdasarkan aplikasi yang dijalankan, atau kombinasi dari semua tipe di atas untuk diterapkan pada suatu jaringan. Misalkan: aplikasi FTP (file transfer protocol) hanya bias digunakan oleh VLAN 1 dan Telnet hanya bisa digunakan pada VLAN 2.
    Penerapan sebuah teknologi VLAN memungkinkan sebuah jaringan menjadi lebih fleksibel untuk mendukung tujuan bisnis. Berikut ini beberapa keuntungan menggunakan VLAN:

    Security

    Departemen yang memiliki data sensitive terpisah dari jaringan yang ada, akan mengurangi peluang pelanggaran akses ke informasi rahasia dan penting.

    Cost reduction

    Penghematan biaya dihasilkan dari tidak diperlukannya biaya yang mahal untuk upgrades jaringan dan efisiensi penggunaan bandwidth dan uplink yang tersedia.

    Higher performance

    Dengan membagi jaringan layer 2 menjadi beberapa worksgroup secara logik (broadcast domain) mengurangi trafik yang tidak diperlukan pada jaringan dan meningkatkan performa.kjk

    Broadcast storm mitigation

    Dengan membagi sebuah jaringan menjadi VLAN mengurangi jumlah peralatan yang berpartisipasi dalam broadcast storm.

    Improved IT staff efficiency

    Dengan VLAN pengelolaan jaringan lebih mudah, karena user-user dengan kebutuhan jaringan yang sama berbagi VLAN yang sama.

    Simpler project or application management

    Memiliki fungsi-fungsi terpisah mempermudah pengelolaan sebuah project atau bekerja dengan aplikasi khusus.
    Berikut ini diberikan sedikit command untuk konfigurasi dasar VLAN pada Swicth Cisco Catalyst

    Langkah 1: Membuat VLAN

    (secara default, hanya ada satu VLAN, yaitu VLAN 1)
    syntax
    Switch#configure terminal
    Switch(config)#vlan NomorVLAN
    Switch(config-vlan)#name NamaVLAN
    contoh: untukmembuat VLAN dengan ID nomor 10 nama marketing.
    Switch#configure terminal
    Switch(config)#vlan 10
    Switch(config-vlan)#name marketing
    Switch(config-vlan)#end

    Langkah 2: Verifikasi VLAN yang sudah dibuat

    Command: Switch#sh vlan brief

    Langkah 3: Memasukkan Port menjadi anggota suatu VLAN

    (secara default semua port dalam switch menjadi anggota VLAN 1)
    Contoh: memasukkan Port Fa0/1 menjadi anggota VLAN 10:
    Switch#configure terminal
    Switch(config)#interface fa0/1
    Switch(config-if)#switchport mode access
    Switch(config-if)#switchport access vlan 10
    Switch(config-if)#end
    Jika Anda ingin memasukkan beberapa port bersama-sama menjadi anggota port 10, bisa juga menggunakan interface range. misal Anda ingin memasukkan port Fa0/1 sampai dengan Fa0/6, maka urutan perintahnya adalah:
    Switch#configure terminal
    Switch(config)#interface range fa0/1 – fa0/6
    Switch(config-if-range)#switchport mode access
    Switch(config-if-range)#switchport access vlan 10

    Langkah 4: Verifikasi Pengaturan Port Menjadi anggota VLAN

    Switch#sh vlan brief
    VLAN Name Status Ports
    —- ——————————– ——— ——————————-
    1 default active Fa0/7, Fa0/8, Fa0/9, Fa0/10
    Fa0/11, Fa0/12, Fa0/13, Fa0/14
    Fa0/15, Fa0/16, Fa0/17, Fa0/18
    Fa0/19, Fa0/20, Fa0/21, Fa0/22

    Fa0/23, Fa0/24, Gig1/1, Gig1/2
    10 marketing active Fa0/1, Fa0/2, Fa0/3, Fa0/4
    Fa0/5, Fa0/6
    1002 fddi-default active
    1003 token-ring-default active
    1004 fddinet-default active
    1005 trnet-default active
    Menghapus VLAN: Bila Anda Menghapus sebuah VLAN, Anda dapat menggunakan perintah “no vlan NomorVlan.
    contoh: perintah untuk menghapus VLAN 10 :
    Switch#configure terminal
    Switch(config)#no vlan 10
    Demikian penjelasan tentang Pengertian Virtual LAN (VLAN), Jenis-jenis VLAN, serta Configurasi VLAN. Semoga artikel yang kami sajikan ini dapat bermanfaat bagi para pembaca.

    Sabtu, 09 November 2019

    Membuat rangkaian PCB layout dan skema elektronik menggunakan diptrace


    1. Pertama buka Diptracenya terlebih dahulu lalu pilih PCB Layout


    2. Lalu akan ditampil dari seluruh menu dan fitur pada Diptrace


    3. Untuk menggunakan komponennya terdapat dimenu sebelah kiri layar, bisa mencari menual menggunakan menu filter.


    4. Kumpulkan komponen yang ingin digunakan pada layer layout pcb yang telah disediakan


    5. Lalu buat jalur yang diinginkan agar komponen saling terhubung dapat menggunakan fitur Route Manual, untuk mengedit jalur dapat digunakan fitur Edit Trace atau Free Trace Editing


    6. Untuk komponen yang saya gunakan ada dibawah ini, bisa disesuaikan dengan keperluan masing-masing


    7. Jika sudah dikumpulkan komponennya sambungkan semua komponen hingga membentuk tampilan layout pcb sesuai jalurnya dapat dilihat seperti gambar dibawah ini


    8. Jika sudah kita dapat membuat kotak pada sekitaran layout pcb


    9. Ini hasilnya,kalau sudah jangan lupa untuk disave agar filenya tidak hilang...

    Kamis, 03 Oktober 2019

    Pengertian, Perbedaan Routing Static dan Routing Dynamic

      
    Network – Pengertian, Perbedaan Routing Static dan Routing Dynamic yang akan kita bahas pada posting kali ini. Banyak perbedaan dari beberapa routing yang telah ada sekarang dan biasanya routing itu sangat dibutuhkan untuk menghubungkan jaringan antar lokal ataupun antar kota. Routing adalah Konfigurasi yang akan dilakukan pada perangkat keras Router. Jenis-jenis router pun berbeda-beda, konfigurasinya pun berbeda-beda. Contoh CISCO produksi router CISCO banyak digunakan karena konfigurasinya sudah familiar dan banyak instansi pendidikan pun sudah dijadikan matakuliah agar bisa di pelajari lebih lanjut. Secara umum, router dibagi menjadi dua buah jenis, yaitu:

    A. Static Routing ( Routing Statis)

    Static routing (Routing Statis) adalah sebuah router yang memiliki tabel routing statik yang di setting secara manual oleh para administrator jaringan. Routing static pengaturan routing paling sederhana yang dapat dilakukan pada jaringan komputer.  Menggunakan routing statik murni dalam sebuah jaringan berarti mengisi setiap entri dalam  forwarding  table  di  setiap router yang berada di jaringan tersebut.
    Penggunaan  routing  statik  dalam  sebuah  jaringan  yang  kecil  tentu  bukanlah suatu masalah,  hanya  beberapa  entri  yang  perlu  diisikan  pada  forwarding table di setiap router. Namun Anda tentu dapat membayangkan bagaimana jika harus melengkapi forwarding table di setiap router yang  jumlahnya  tidak sedikit dalam  jaringan yang besar.


    Image
    Routing Static and Dynamic


    Kekurangan dan kelebihan dari Routing Statis diantaranya sebagai berikut :


    Dilihat dari Segi
    Kelebihan
    Kekurangan
    Penggunaan Next Hop
    Dapat mencegah terjadinya error dalam meneruskan paket ke router tujuan apabila router yang akan meneruskan paket memiliki link yang terhubung dengan banyak router. Itu disebabkan karena router telah mengetahui next hop, yaitu IP Address router tujuan.
    static routing yang menggunakan next hop akan mengalami multiple lookup atau lookup yg berulang. lookup yg pertama yang akan dilakukan adalah mencari network tujuan,setelah itu akan kembali melakukan proses lookup untuk mencari interface mana yang digunakan untuk menjangkau next hopnya.
    Penggunaan exit interface
    Proses lookup hanya akan terjadi satu kali saja ( single lookup ) karena router akan langsung meneruskan paket ke network tujuan melalui interface yang sesuai pada routing table
    Kemungkinan akan terjadi eror keteka meneruskan paket. jika link router terhubung dengan banyak router, maka router tidak bisa memutuskan router mana tujuanya karena tidak adanya next hop pada tabel routing. karena itulah, akan terjadi eror


    Routing static dengan menggunakan next hop cocok digunakan untuk jaringan multi-access network atau point to multipoint sedangkan untuk jaringan point to point, cocok dengan menggunakan exit interface dalam mengkonfigurasi static route.

    Recursive route lookup adalah proses yang terjadi pada routing tabel untuk menentukan exit interface mana yang akan digunakan ketika akan meneruskan paket ke tujuannya.


    B. Dynamic Routing (Routing Dinamis)

    Dynamic Routing (Router Dinamis) adalah sebuah router yang memiliki dan membuat tabel routing secara otomatis, dengan mendengarkan lalu lintas jaringan dan juga dengan saling berhubungan antara router lainnya. Protokol routing mengatur router-router sehingga dapat berkomunikasi satu dengan yang lain dan saling memberikan informasi satu dengan yang lain dan saling memberikan informasi routing yang dapat mengubah isi forwarding table, tergantung keadaan jaringannya. Dengan cara ini, router-router mengetahui keadaan jaringan yang terakhir dan mampu meneruskan data ke arah yang benar. Dengan kata lain, routing dinamik adalah proses pengisian data routing di table routing secara otomatis.

    Dynamic router mempelajari sendiri Rute yang terbaik yang akan ditempuhnya untuk meneruskan paket dari sebuah network ke network lainnya. Administrator tidak menentukan rute yang harus ditempuh oleh paket-paket tersebut. Administrator hanya menentukan bagaimana cara router mempelajari paket, dan kemudian router mempelajarinya sendiri. Rute pada dynamic routing berubah, sesuai dengan pelajaran yang didapatkan oleh router.


    Image


    Apabila jaringan memiliki lebih dari satu kemungkinan rute untuk tujuan yang sama maka perlu digunakan dynamic routing. Sebuah  dynamic routing dibangun berdasarkan informasi yang dikumpulkan oleh protokol routing. Protokol ini didesain untuk mendistribusikan informasi yang secara dinamis mengikuti perubahan kondisi jaringan. Protokol routing mengatasi situasi routing yang kompleks secara cepat dan akurat. Protokol routng didesain tidak hanya untuk mengubah ke rute  backup  bila rute utama tidak berhasil, namun juga didesain untuk menentukan rute mana yang terbaik untuk mencapai tujuan tersebut.

    Pengisian dan pemeliharaan tabel routing tidak dilakukan secara manual oleh admin. Router saling bertukar informasi routing agar dapat mengetahui alamat tujuan dan menerima tabel routing. Pemeliharaan jalur dilakukan berdasarkan pada jarak terpendek antara device pengirim dan device tujuan.

    Macam-Macam dari Routing Dinamis (Dynamic Router) adalah

    Berikut ini tabel perbedaan yang spesifik untuk kedua jenis routing:

    Routing Statik
    Routing Dinamik
    Berfungsi pada protocol IP
    Berfungsi pada inter-routing protocol
    Router tidak dapat membagi informasi routing
    Router membagi informasi routing secara otomatis
    Routing table dibuat dan dihapus secara manual
    Routing table dibuat dan dihapus secara otomatis
    Tidak menggunakan routig protocol
    Terdapat routing protocol, seperti RIP atau OSPF
    Microsoft mendukung multihomed system seperti router
    Microsoft mendukung RIP untuk IP dan IPX/SPX

    Demikian penjelasan mengenai Pengertian, Perbedaan Routing Static dan Routing Dynamic semoga postingan ini bermanfaat.


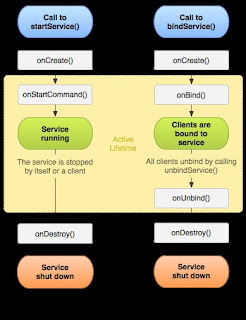
    Komponen Android Service

    Komponen Android Service Pengertian Service Sebelumnya telah belajar mengenai activity dan implementasinya. Activity adalah kom...